Conserver un backend PHP tout en exploitant le rendu edge et les composants serveur
Le rendu edge avec PHP permet de moderniser l’interface d’une application sans réécrire son cœur métier. L’idée est de conserver PHP comme origine et fournisseur de données, tout en confiant à une couche de rendu compatible la composition de l’interface et, lorsque c’est pertinent, certaines opérations au plus près des utilisateurs.
Cette approche peut réduire les transferts inutiles et donner davantage de souplesse à l’équipe frontend. Elle ajoute toutefois des frontières techniques : contrats d’API, authentification, cache, compatibilité des runtimes et exploitation doivent être conçus ensemble.
Comment fonctionne le rendu edge avec PHP ?
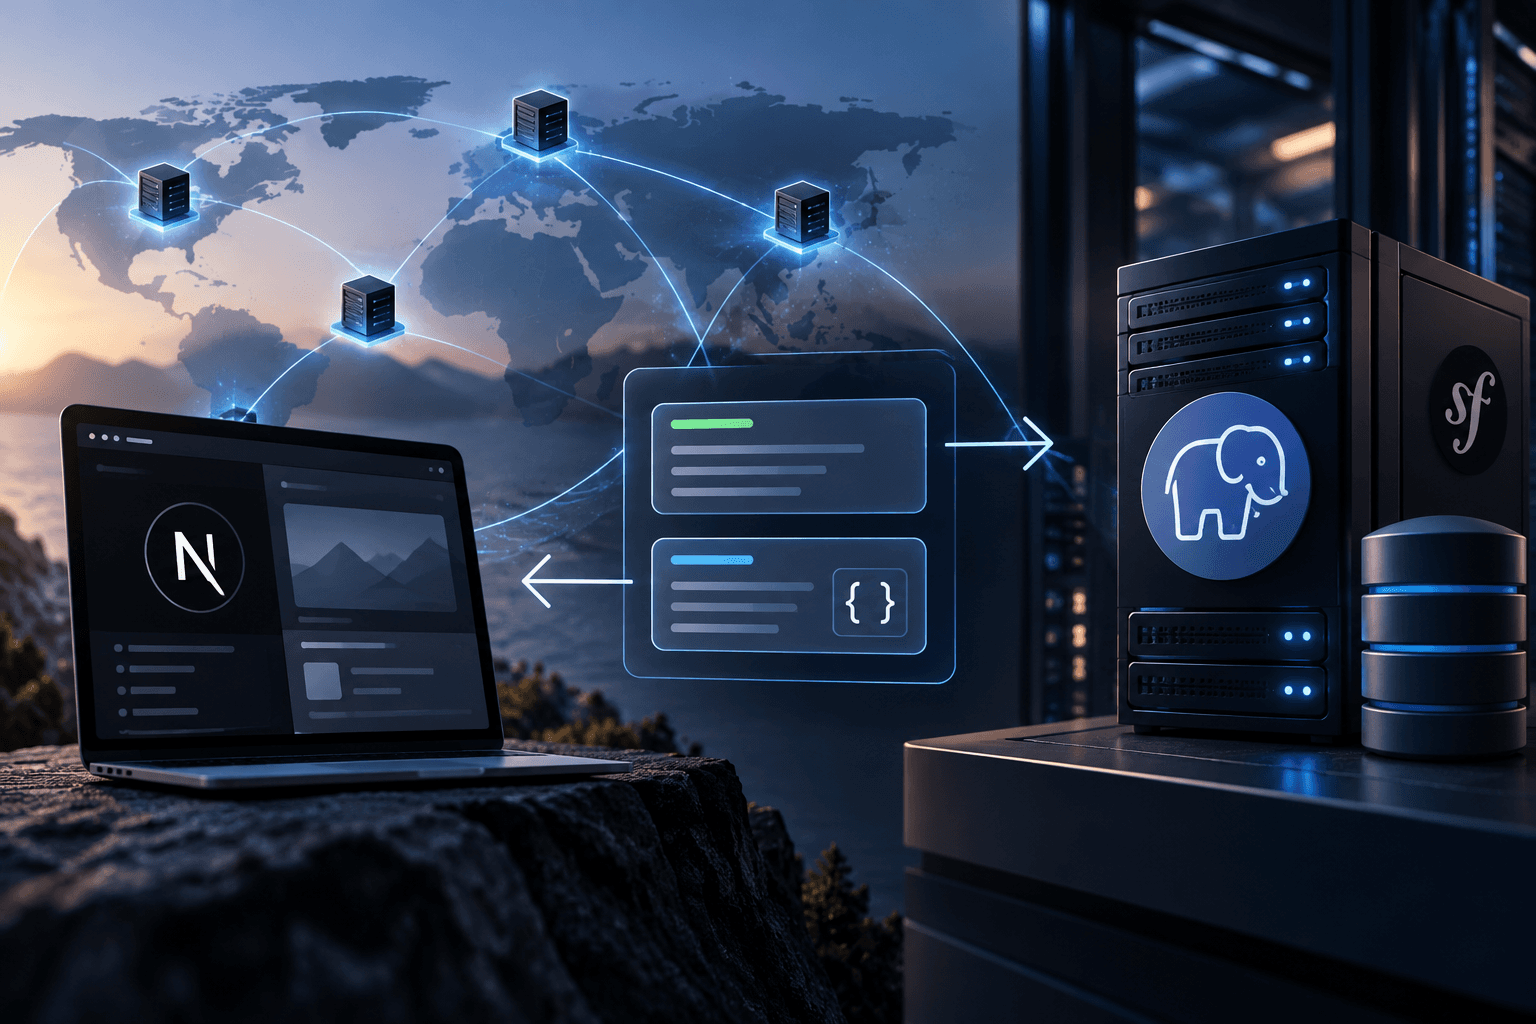
Dans une architecture hybride, PHP continue de porter les règles métier, l’accès aux données et les opérations sensibles. Une application de rendu interroge ce backend pour construire les pages, tandis qu’une couche edge peut prendre en charge le routage, le cache ou certaines personnalisations légères.
Pour conserver un backend PHP tout en utilisant le rendu edge et les composants serveur, exposez les données et actions métier par une interface contrôlée, puis faites composer l’interface par un runtime compatible. Ajoutez le cache et l’exécution à l’edge uniquement là où leur bénéfice est mesurable.
Les React Server Components, ou composants serveur React, sont conçus pour produire une partie de l’interface dans un environnement distinct du navigateur. Leur rendu peut avoir lieu à la construction ou à chaque requête. Ils peuvent donc consommer des données issues d’une API PHP sans imposer la réécriture de cette dernière en JavaScript.
Il faut distinguer trois notions souvent regroupées sous le terme « serveur » :
Le backend PHP
applique les règles métier et reste responsable de l’intégrité des données.
Le runtime de rendu
exécute le code nécessaire à la composition de l’interface. Selon le framework et le déploiement, il peut fonctionner dans un environnement serveur classique ou compatible edge.
La couche edge
traite certaines requêtes sur une infrastructure distribuée, par exemple pour acheminer une demande ou servir une réponse mise en cache.
Ces couches peuvent être assemblées de plusieurs façons. Un Worker placé devant une application Next.js n’implique pas automatiquement que tous les composants serveur s’exécutent dans le Worker. Inversement, un rendu réalisé dans un runtime proche de l’utilisateur peut toujours attendre une réponse de PHP situé dans une autre région.
La décision n’est donc pas simplement « PHP ou edge ». Elle consiste à déterminer où chaque opération doit s’exécuter, quelles données elle nécessite et quel niveau de cohérence elle exige. La documentation React sur les composants serveur constitue un bon point de départ pour comprendre leur modèle d’exécution.
Répartir les responsabilités entre PHP, edge et composants serveur
Une répartition explicite évite que la nouvelle couche frontend devienne un second backend métier. Elle aide aussi les équipes à identifier le bon responsable lorsqu’une page affiche une information incorrecte ou qu’une action échoue.
PHP reste la source de vérité métier
Conservez dans PHP les règles qui doivent être appliquées de manière cohérente, quel que soit le canal : disponibilité d’un produit, conditions tarifaires, droits d’accès, validation d’une commande ou transition d’un dossier. Une application mobile, une interface web et un traitement interne doivent pouvoir obtenir le même résultat en passant par les mêmes règles.
Le backend expose pour cela des opérations adaptées aux besoins des écrans. Il peut s’agir d’API existantes ou de nouveaux endpoints. L’objectif n’est pas de rendre chaque table accessible, mais de fournir des contrats clairs : paramètres attendus, forme des réponses, erreurs possibles et règles d’autorisation.
Le rendu compose une réponse adaptée à l’écran
Les composants serveur assemblent les données utiles à une page et déterminent quelles parties nécessitent de l’interactivité côté navigateur. Sur une fiche produit, ils peuvent construire la présentation à partir des informations fournies par PHP, tandis qu’un composant client gère une interaction comme la sélection d’une variante.
Cette séparation peut limiter la quantité de logique d’interface envoyée au navigateur. Elle ne signifie pas que toutes les données manipulées côté serveur sont automatiquement secrètes : toute information incluse dans la réponse ou transmise à un composant client devient potentiellement accessible à l’utilisateur.
L’edge traite les besoins transverses
Un Worker peut, par exemple, orienter une URL vers le bon service, vérifier une condition simple avant de poursuivre ou servir une réponse publique déjà mise en cache. Il peut aussi transmettre une requête au service de rendu, qui interrogera ensuite PHP si nécessaire.
Prenons une page de catalogue : les informations publiques du produit peuvent suivre une politique de cache, alors que le prix propre à un compte et le panier nécessitent un traitement tenant compte de l’identité. Le composant de page orchestre ces besoins ; PHP décide des droits et des montants ; la couche edge ne partage que ce qui est explicitement public.
Évitez en revanche de copier les règles de calcul dans le Worker et dans PHP. Deux implémentations peuvent diverger lors d’un changement fonctionnel. Si une décision influence une transaction, sa validation finale doit rester dans le système qui possède cette responsabilité.
Choisir un framework et vérifier la compatibilité edge
Les composants serveur sont une capacité de React, pas un serveur PHP intégré ni une garantie de compatibilité avec tous les environnements. En pratique, il faut choisir une solution qui prend en charge leur rendu, leur construction et leur déploiement, puis vérifier son fonctionnement avec les services déjà en place.
React 19 décrit les Server Components comme stables. En revanche, les API de framework et de bundler utilisées pour les implémenter ne suivent pas la même stabilité sémantique entre versions mineures. Pour une intégration directe, React recommande de fixer les versions ou d’utiliser une version Canary ; pour la plupart des équipes, s’appuyer sur un framework et suivre sa matrice de compatibilité réduit la surface à maintenir.
Next.js constitue une option à étudier : il réunit notamment composants serveur, rendu, mécanismes de cache et Server Actions dans son modèle applicatif. Il ne faut toutefois pas supposer que toutes ses fonctionnalités, toutes ses dépendances ou tous ses adaptateurs fonctionnent de façon identique dans chaque runtime edge.
Avant de choisir, demandez une preuve sur le parcours que vous voulez réellement déployer :
Construire une page avec le framework retenu et récupérer des données depuis un endpoint PHP représentatif.
La déployer dans le runtime visé, plutôt que de valider uniquement le fonctionnement en local.
Tester les dépendances nécessaires : bibliothèques, accès réseau, gestion des secrets et éventuelles API propres à Node.js.
Vérifier le comportement du streaming, du cache et des erreurs sur l’infrastructure cible.
Documenter les versions du framework, de React, de l’adaptateur et du runtime utilisées pour le test.
La distinction entre rendu serveur et rendu edge est importante dans ce choix. Un rendu serveur déployé dans une région classique, associé à un CDN devant les pages publiques, peut répondre au besoin sans déplacer toute l’exécution à l’edge. Il offre parfois une intégration plus simple avec les services et bibliothèques existants.
À l’inverse, un déploiement edge peut être intéressant pour le routage ou certaines pages lorsque le runtime et les dépendances le permettent. Les recommandations de déploiement de Next.js rappellent que le cache CDN et l’infrastructure supplémentaire sont des choix d’exploitation à adapter au contexte, notamment pour les performances et la cohérence entre instances.
Construire une API PHP adaptée au rendu de l’interface
Le rendu hybride dépend moins d’une technologie précise que de la qualité du contrat entre les couches. Une API trop bavarde multiplie les allers-retours ; une API trop générale expose des données inutiles ; une API instable oblige le frontend à intégrer des contournements.
Partir d’un parcours utilisateur
Prenez une page de commande. Identifiez les informations visibles avant toute interaction : référence, état, lignes et montant. Identifiez ensuite les actions possibles, comme demander une annulation. Cette analyse permet de distinguer une lecture destinée à l’affichage d’une opération métier qui modifie l’état.
Une réponse de lecture peut regrouper les données nécessaires à la page sans exposer tous les champs internes. L’action d’annulation, elle, doit repasser par PHP pour vérifier l’identité, les droits et l’état actuel de la commande. Le bouton affiché dans l’interface facilite l’usage, mais ne remplace jamais cette vérification.
Définir les comportements, pas seulement les champs
Pour chaque endpoint, précisez le format des identifiants, la pagination éventuelle, les erreurs attendues et le traitement des données absentes. Une page doit pouvoir distinguer un objet introuvable, un accès refusé et une indisponibilité temporaire. Ces situations n’appellent ni le même message ni la même action côté utilisateur.
Prévoyez également l’évolution du contrat. Un ajout compatible peut être traité différemment d’un changement de signification ou de suppression d’un champ. Des tests de contrat entre PHP et le service de rendu permettent de détecter ces écarts avant la mise en production.
Le nombre d’appels compte aussi. Si le composant de page doit attendre successivement le compte, puis chaque ligne de commande, puis chaque produit, le réseau entre le rendu et PHP devient un facteur important du temps de réponse. Un endpoint adapté à la vue, des appels indépendants effectués en parallèle lorsque c’est possible et une mesure des requêtes réelles offrent des pistes d’amélioration.
Enfin, fixez des délais d’attente et des comportements de repli. Une section secondaire indisponible peut parfois afficher un message et laisser le reste de la page utilisable. Pour un montant ou une autorisation, mieux vaut refuser de présenter une valeur incertaine que masquer une défaillance derrière une donnée périmée.
Configurer le cache, le streaming et la personnalisation
Le gain potentiel du rendu edge dépend de ce qui peut être servi localement et de ce qui doit toujours être demandé à l’origine PHP. La première décision consiste donc à classer les données selon leur visibilité et leur sensibilité à l’obsolescence, plutôt qu’à appliquer une durée de cache uniforme.
Contenu public :
une description éditoriale peut être partagée entre visiteurs si sa politique de mise à jour le permet.
Contenu segmenté :
une langue ou une région peut entrer dans la clé de cache si elle modifie effectivement la réponse.
Contenu privé :
un panier, un espace client ou un tarif individuel ne doit pas être placé dans un cache partagé sans mécanisme de séparation explicitement conçu et vérifié.
Contenu sensible au temps :
une disponibilité ou un état de commande exige une règle de fraîcheur cohérente avec le risque d’erreur métier.
Une clé de cache doit représenter les paramètres qui changent la réponse : chemin, langue ou autre variante pertinente. À l’inverse, y inclure des éléments sans effet sur la page fragmente le cache. Attention aux cookies et aux en-têtes : leur présence ne suffit pas à garantir qu’une réponse personnalisée sera isolée correctement.
Il faut ensuite décider comment une modification est répercutée. Après une mise à jour dans PHP, on peut accepter une durée de vie limitée pour certains contenus, déclencher une invalidation, ou choisir de ne pas mettre la réponse en cache. Le bon choix dépend du niveau de fraîcheur attendu et de la capacité réelle de l’infrastructure à invalider toutes les copies concernées.
Utiliser le streaming sans masquer les dépendances
Le streaming permet, lorsque la pile le prend en charge, d’envoyer progressivement des parties d’une réponse plutôt que d’attendre que tout soit prêt. Une page peut ainsi présenter une structure et des éléments disponibles pendant qu’une section indépendante attend ses données.
Ce mécanisme ne rend pas l’API PHP plus rapide. Si l’information principale attend un appel lent à l’origine, il faut mesurer et corriger cette dépendance. Il faut aussi vérifier que les intermédiaires de déploiement transmettent effectivement les morceaux de réponse comme prévu et que l’interface gère les états de chargement et d’échec.
Next.js propose plusieurs mécanismes de rendu et de cache, dont ISR, PPR et Cache Components. Leur disponibilité et leur configuration dépendent de la version et du déploiement. Avant de les adopter, reliez chaque mécanisme à une exigence précise : contenu partageable, durée de fraîcheur, partie dynamique ou mise à jour après une action.
Pour une personnalisation légère, la couche edge peut choisir une variante à partir d’un signal autorisé. Mais une décision de droit ou de prix reste une responsabilité métier. La frontière doit être visible dans les tests : deux utilisateurs distincts ne doivent jamais recevoir par erreur la même réponse privée parce qu’une clé de cache est incomplète.
Protéger les échanges entre le navigateur, l’edge et PHP
Ajouter une couche devant PHP ne supprime ni les vulnérabilités du runtime PHP ni les risques d’exposition des données. La sécurité dépend du chemin complet : navigateur, infrastructure de rendu, appels internes, origine PHP et services de données.
Transmettre une identité exploitable et vérifiable
Choisissez comment l’identité de l’utilisateur est transportée jusqu’au backend. Selon l’architecture, il peut s’agir d’une session ou d’un jeton transmis dans des conditions contrôlées. PHP doit disposer des éléments nécessaires pour authentifier la demande et vérifier les droits sur l’objet demandé.
Ne faites pas confiance à un en-tête d’identité fourni librement par le navigateur. Si un proxy ou un service de rendu ajoute un tel en-tête, le backend doit pouvoir distinguer une demande provenant d’un intermédiaire autorisé d’une demande forgée. Les secrets utilisés entre services restent côté serveur et ne doivent pas apparaître dans les données envoyées aux composants clients.
Pour les actions qui modifient des données, prévoyez également les protections adaptées au mode d’authentification, notamment contre les requêtes intersites lorsque des cookies sont utilisés. Une Server Action peut servir de point d’entrée côté application React, mais elle doit toujours appeler une opération métier qui valide les données et les droits.
Réduire l’exposition sans déplacer le problème
Si PHP ne doit être accessible qu’aux services de confiance, définissez et vérifiez les restrictions réseau correspondantes. Cette mesure réduit la surface d’accès directe lorsqu’elle est correctement appliquée, mais le backend reste exposé aux requêtes qui traversent la couche frontend. Il doit donc rester corrigé, configuré et surveillé.
Maintenez PHP, ses extensions, le serveur web, le framework frontend et les dépendances à jour selon leurs avis de sécurité. Testez les mises à jour dans un environnement représentatif, puis disposez d’une procédure de retour arrière. Le fait de conserver un backend existant ne justifie pas de conserver indéfiniment une version non maintenue.
Pour les journaux, corrélez les étapes d’une requête sans enregistrer inutilement les secrets, les cookies ou les données personnelles. Un identifiant de requête transmis entre le service de rendu et PHP aide à retrouver une panne ; il ne doit pas devenir un prétexte pour stocker le contenu complet de chaque appel.
Enfin, distinguez les erreurs visibles par l’utilisateur des détails utiles à l’exploitation. Une réponse peut indiquer qu’une opération a échoué sans exposer une trace d’exécution, une requête interne ou la structure de l’infrastructure. Les détails restent dans des outils d’observabilité accessibles aux personnes autorisées.
Mesurer les performances et maîtriser les changements de runtime
Une infrastructure distribuée ne garantit pas à elle seule une page rapide. Le temps perçu dépend notamment du cache, du nombre d’appels à PHP, de la localisation des services, du volume de données et du travail effectué dans le navigateur. Il faut mesurer le parcours avant et après la modification.
Commencez par des indicateurs liés au besoin : temps de réponse de la page, durée des appels PHP, proportion de réponses servies depuis le cache, erreurs et comportement des principales interactions. Comparez des parcours équivalents, avec des données et des conditions de test suffisamment proches pour que la comparaison soit utile.
Analysez ensuite les traces par étape. Une page servie rapidement depuis l’edge lors d’un cache chaud peut rester lente sur une première visite si le rendu attend plusieurs appels à une origine distante. À l’inverse, une page privée peut bénéficier surtout d’une API mieux structurée, indépendamment de l’emplacement du rendu.
Ne considérez pas uniquement les succès. Testez un backend lent, une réponse invalide, une expiration de session et une interruption côté client. Si le runtime et les bibliothèques le permettent, la propagation du signal d’annulation peut éviter de poursuivre certains travaux devenus inutiles. Vérifiez toutefois ce comportement sur toute la chaîne : une annulation reçue à l’edge ne prouve pas qu’une opération déjà lancée dans PHP a été arrêtée.
Traiter le runtime comme une dépendance de production
Les plateformes edge évoluent : comportement des requêtes, compatibilité avec les modules JavaScript et gestion des composants avec état peuvent changer selon les versions ou les paramètres de compatibilité. Pour Cloudflare Workers, consultez la documentation de la plateforme et ses notes de changement avant une mise à jour.
Conservez les versions et paramètres utilisés par chaque environnement, puis testez les changements séparément des évolutions fonctionnelles lorsque c’est possible. Un scénario de validation doit couvrir le routage, les appels à PHP, les réponses mises en cache, les annulations et les connexions longues si l’application en utilise.
Prévoyez aussi les effets d’un déploiement sur les requêtes en cours et sur les éventuels composants edge avec état. La stratégie dépend du service choisi : il faut vérifier son comportement réel, pas présumer qu’une mise à jour préserve ou interrompt systématiquement une connexion. Une mise en production progressive et une procédure de retour arrière rendent ces changements plus maîtrisables.
Organiser une migration progressive sans réécrire le backend
Le risque principal d’une migration hybride est de transformer simultanément le backend, le frontend et l’infrastructure. Un périmètre réduit permet au contraire de vérifier les contrats et l’exploitation avant d’étendre l’approche.
Cartographier l’existant.
Listez les parcours, les dépendances PHP, les mécanismes de session, les contenus publics et les contraintes de déploiement. Identifiez aussi les règles métier qui ne doivent pas être dupliquées.
Choisir un premier parcours.
Une page de contenu ou de catalogue avec des données majoritairement publiques offre souvent un périmètre plus simple qu’un paiement ou un espace client complet. Vérifiez néanmoins ses besoins de fraîcheur.
Stabiliser le contrat PHP.
Exposez les données nécessaires, définissez les erreurs et ajoutez des tests. Si une API existe déjà, vérifiez qu’elle convient au parcours avant de la remplacer.
Construire et déployer la nouvelle interface.
Intégrez les composants serveur dans le framework retenu, puis testez le runtime réel, les accès réseau et la restitution en cas de panne.
Introduire le trafic progressivement.
Configurez le routage de façon à pouvoir revenir à l’ancienne page. Comparez les résultats fonctionnels, les erreurs et les mesures de performance avant d’élargir le périmètre.
Étendre selon les résultats.
Traitez ensuite les parcours authentifiés et les actions plus sensibles, avec des décisions explicites sur l’identité, le cache et la validation métier.
Cette progression suppose une responsabilité partagée mais clairement attribuée. L’équipe PHP possède les règles et les contrats métier ; l’équipe frontend possède la composition de l’interface ; l’exploitation ou la plateforme possède les conditions de déploiement et de supervision. Les choix transverses, comme l’identité et l’invalidation, nécessitent une décision commune.
Gardez une alternative ouverte. Si le prototype montre que la compatibilité edge est trop coûteuse ou que la majorité des pages dépendent de données privées non partageables, un rendu serveur classique devant PHP peut être plus adapté. De même, une application PHP avec un CDN pour ses ressources et ses pages publiques peut suffire si elle répond déjà aux objectifs.
Documentez enfin les critères de réussite avant de généraliser : parcours fonctionnellement équivalent, absence de fuite entre utilisateurs, capacité de retour arrière, temps de réponse acceptable et charge d’exploitation maîtrisée. Ces critères donnent une base commune aux développeurs, aux responsables produit et aux équipes chargées de la mise en production.
Conserver PHP et adopter les composants serveur ne sont donc pas des choix contradictoires. Une architecture bien délimitée laisse le métier à son backend, utilise le rendu pour composer l’expérience et réserve l’edge aux fonctions pour lesquelles il apporte une valeur vérifiée.
Pour démarrer, sélectionnez un parcours représentatif, mesurez son fonctionnement actuel et construisez un prototype déployé dans les conditions cibles. Les résultats guideront le choix entre rendu edge, rendu serveur classique et amélioration de l’existant, sans engager toute l’application dans une réécriture prématurée.